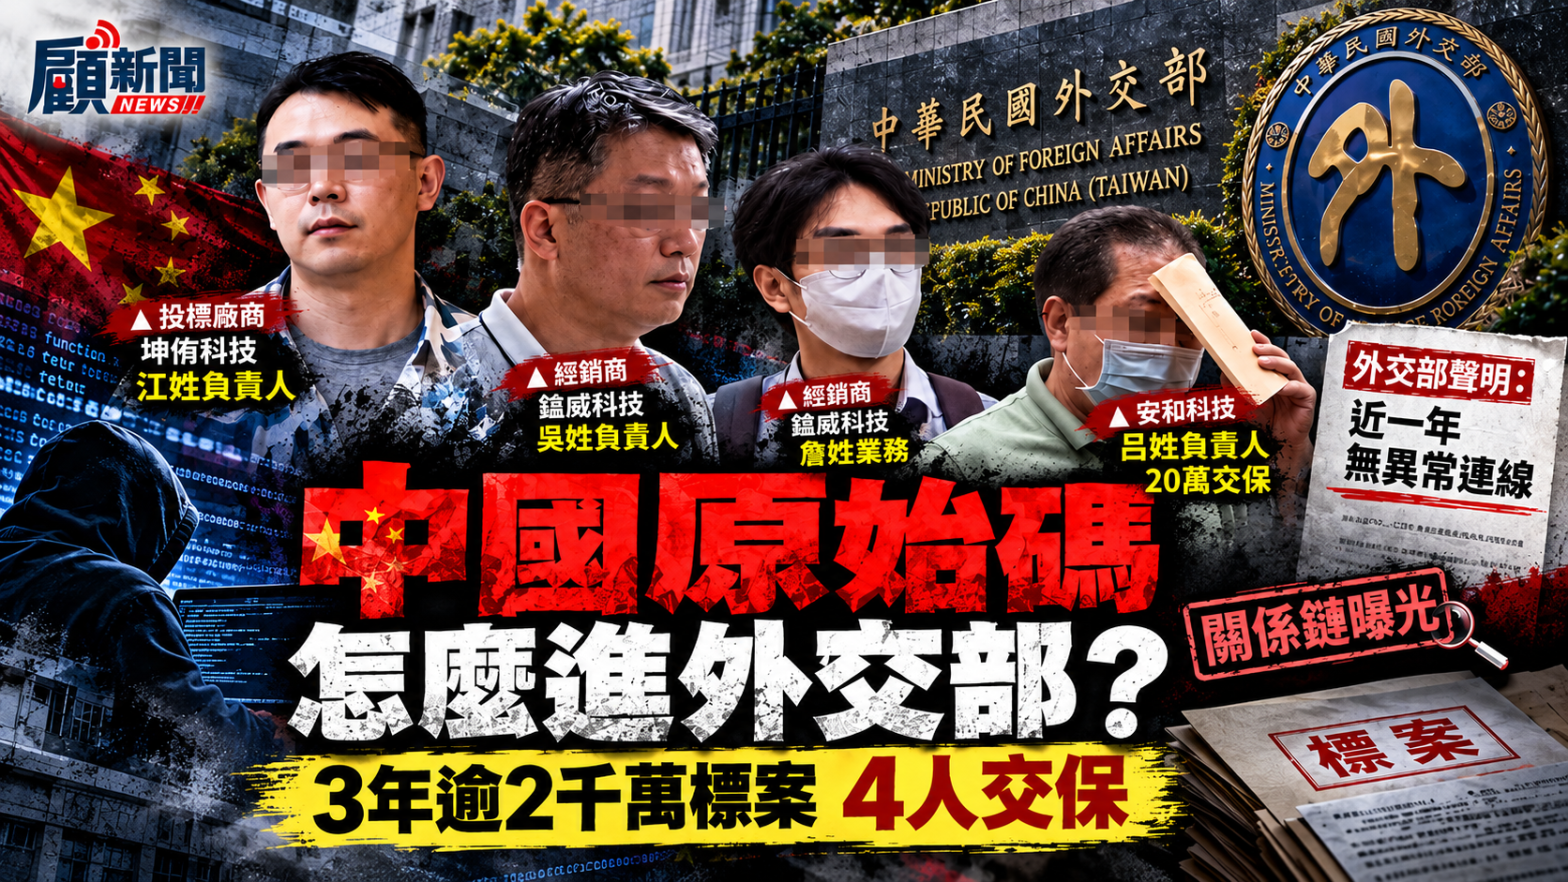
【顧新聞採訪中心/台北報導】
2026年10月13日
外交部駐外館處使用的資訊資產管理系統,近日爆出部分檔案疑涉及中國大陸公司來源,引發政府資安供應鏈與採購把關疑慮。台北地檢署12日指揮調查局搜索坤侑科技、安和科技、鎰威科技等相關處所,並約談4名相關人員到案。經檢察官複訊後,坤侑科技江姓負責人以25萬元交保,安和科技呂姓負責人、鎰威科技吳姓負責人及詹姓業務代表各以20萬元交保,4人均遭限制出境、出海。全案目前仍在偵查階段,檢調持續釐清是否涉及詐欺、偽造文書及《政府採購法》等相關責任。
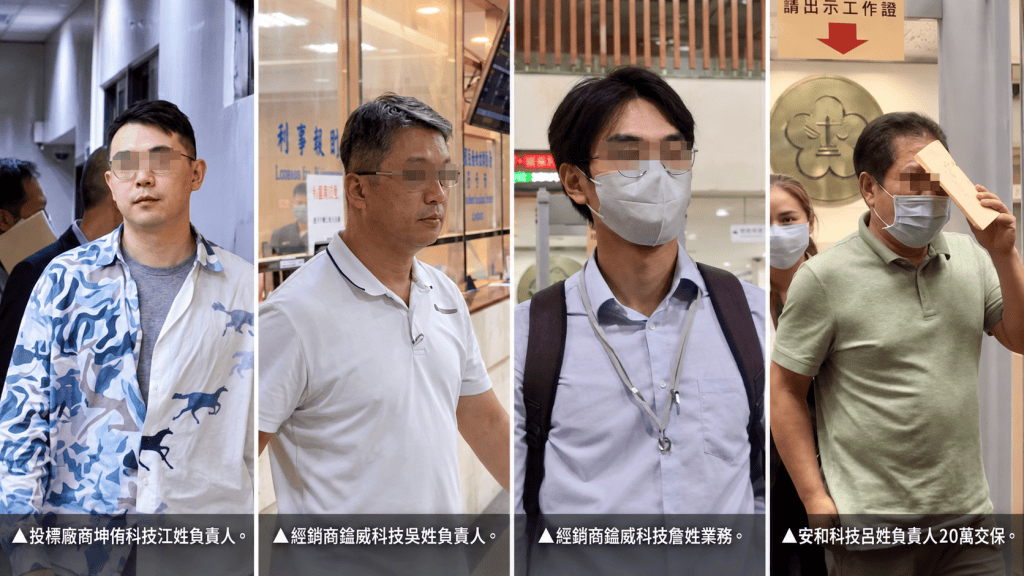
這起案件之所以受到關注,不只是因為外交部系統出現中國來源程式疑雲,更在於軟體如何一路經過開發、修改、投標、建置,最後進入駐外館處。依目前公開調查資訊,安和科技呂姓負責人過去疑曾與中國廣州溢信科技合作開發「IP-guard」相關資安與防洩漏軟體,後續由台灣業者進一步調整介面、進行系統維護,再由相關公司參與外交部資訊資產管理標案。檢調正追查這段供應鏈實際分工,以及軟體來源與投標文件所載內容是否一致。
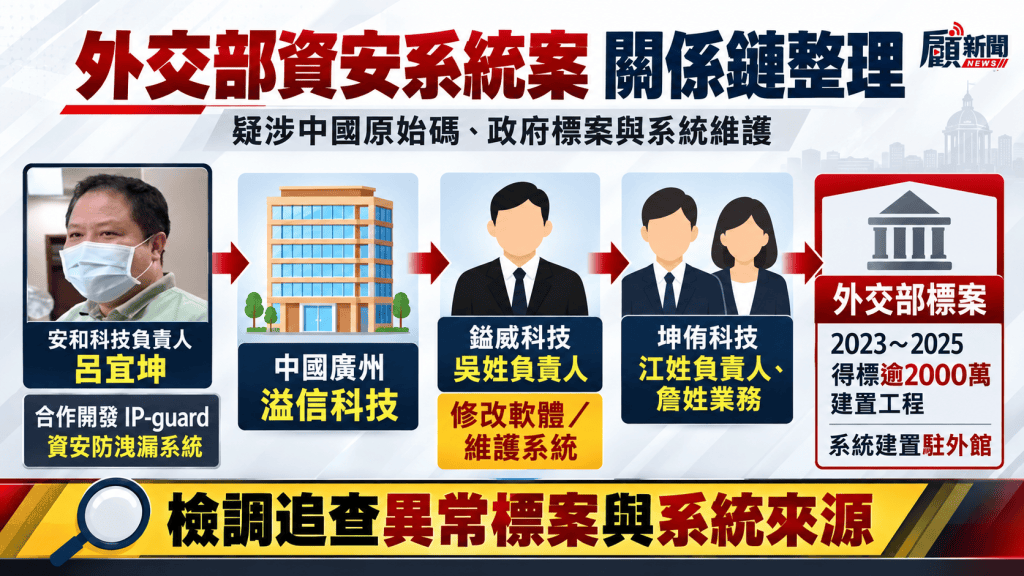
依目前掌握的關係鏈,坤侑科技負責人江姓男子及詹姓業務代表,被列為投標端相關人員;鎰威科技吳姓負責人則涉及軟體修改、介面調整與後續維護等環節;安和科技呂姓負責人則被檢調追查其與原始軟體來源間的關聯。相關標案自2023年至2025年間連續3年執行,總金額逾2,000萬元,系統並被部署於駐外館處使用。至於各家公司及相關人員實際法律責任,目前均尚未定讞,仍應以後續偵查及司法判決為準。
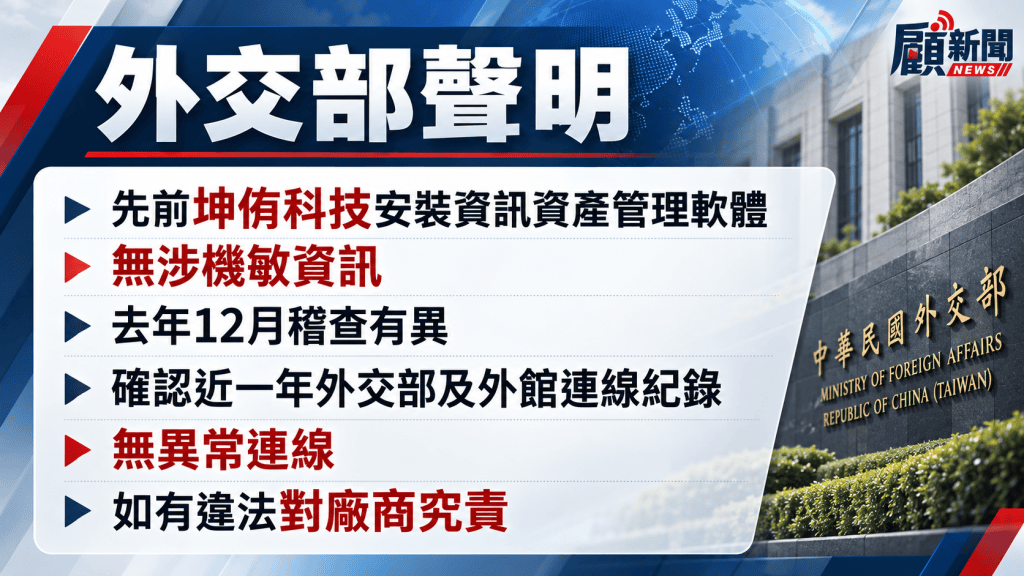
事件另一個關鍵,在於外交部是如何發現異常。外交部表示,去年底進行例行性資安檢查時,發現相關管理軟體部分檔案帶有中國廣州溢信科技的數位簽章,因此進一步啟動查核並主動通報調查單位。外交部說明,這套系統主要用於外館資訊資產管理,並未涉及機敏資訊;回溯近一年外交部及外館連線紀錄,目前也未發現不正常通聯情形,相關單位已進行必要的損害控管。
但「目前沒有發現異常連線」,並不代表整起事件已經沒有資安疑慮。真正需要進一步釐清的,是如果相關軟體來源確實與採購文件所呈現的資訊不同,那麼從廠商資格審查、來源切結、驗收、部署,到後續維護,究竟在哪一個環節未能及早辨識風險。尤其該系統並非短期測試,而是橫跨3個年度、金額超過2,000萬元的政府資訊標案,後續是否還有其他機關使用相同或相關版本,也值得主管機關全面盤點。
從目前資訊來看,案件已經從單純的「廠商涉嫌違法」延伸到政府資安供應鏈管理問題。檢調下一步除了追查軟體來源、投標文件及業者間的實際合作模式,也勢必牽動政府機關如何驗證軟體產地、原始碼來源與第三方維護機制。至於4名相關人員,目前僅處於交保及限制出境、出海階段,並不代表犯罪成立,相關涉案情節仍待司法程序進一步釐清。
新聞來源| 顧新聞採訪中心
資料來源| 外交部公開說明、檢調公開資訊及國內電子媒體即時新聞資料綜合整理
圖片來源| 顧新聞資料畫面/顧新聞製圖
影音編輯| 顧新聞採訪中心
標籤| 外交部、資安、中國原始碼、政府標案、IP-guard、政府採購、坤侑科技、安和科技、鎰威科技、台北地檢署

